Estimado
propietario:
Se ha
detectado un nuevo
formato para la captura
de datos del cliente.
Otra campaña a
través de
WhatsApp
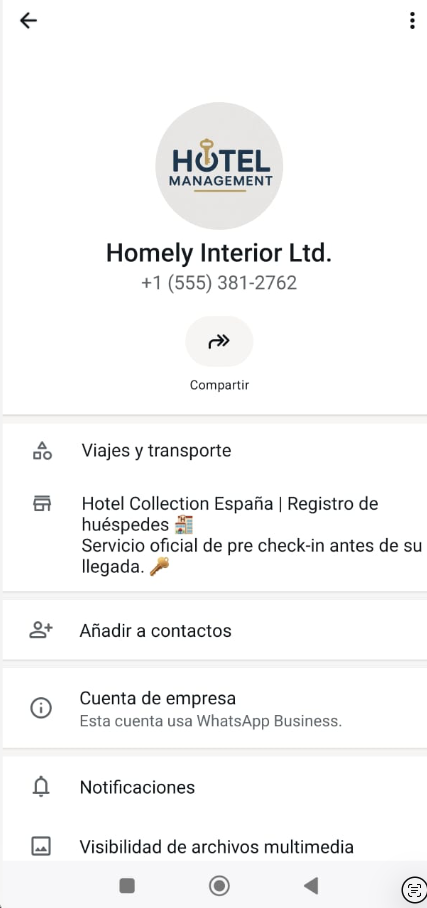
con una comunicación
como la de la captura
solicitando que realice
el proceso de check-in.
Esta petición lleva un
enlace donde se pide que
aporte información que
va más allá de la
necesaria para el parte
de viajeros. Por
supuesto, el objetivo
final es el número de
cuenta bancaria del
cliente.
Las recomendaciones
que debemos
seguir
tanto clientes como
propietarios:
-
No pinchar el enlace
ni dar datos
personales o
bancarios.
-
Verificar la reserva
solo por los canales
oficiales del
establecimiento.
-
Entender que aunque
aparezcan datos
correctos de la
reserva esto no
garantiza que el
mensaje sea
legítimo.
-
Si se han facilitado
datos bancarios:
avisar al banco y
notificar a las autoridades pertinentes.
Recuerda que si quiere
resolver dudas y conocer
pautas de prevención,
tenemos una cita el
próximo lunes 14 en el
Webinar sobre
Phishing en el
sector
hotelero.
📅
Lunes 14 · 🕕 18:00
(hora española) · 💻
Google Meet:
meet.google.com/wxk-gxxc-mok
Nos
vemos en el
webinar.
La mejor
defensa frente al
phishing es la
información.
|